국내 대형 교회인 여의도순복음교회와 사랑의교회가 해킹 공격을 당해 교인들의 개인정보와 헌금 내역 등이 대량 유출된 것으로 드러났다. 두 교회에서 유출된 것으로 보이는 교인 정보는 100만건이 넘는 것으로 파악됐다.
7일 사이버 위협 인텔리전스 기업 오아시스시큐리티는 해외 공격자 서버에서 여의도순복음교회와 사랑의교회 관련 자료를 발견했다고 밝혔다.
공격자들은 두 교회 시스템에 침입한 흔적을 남겼으며, 외부에서 접근 가능한 시스템을 통해 내부 시스템까지 침투한 것으로 분석됐다.
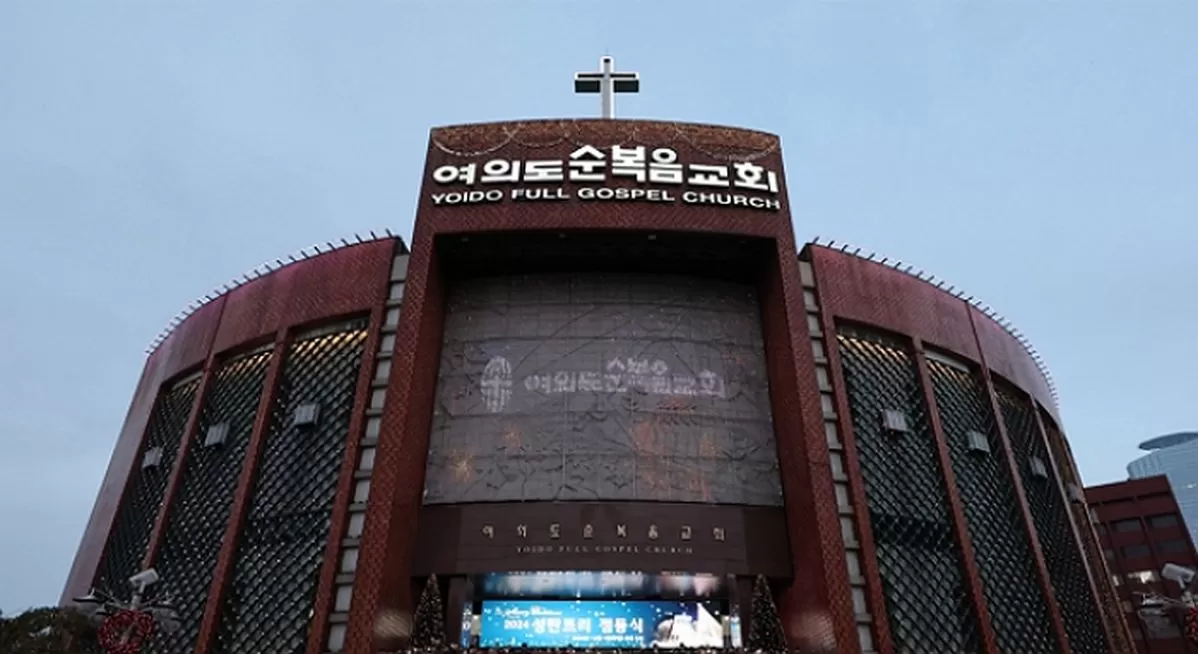 여의도순복음교회 / 뉴스1
여의도순복음교회의 피해 규모가 가장 컸다. 공격자들은 악성 프로그램 '웹쉘'을 활용해 교회의 전사적자원관리(ERP) 시스템 서버에 침입했고, 데이터베이스 관리자 권한까지 탈취한 것으로 확인됐다.
해외 공격자 서버에서는 여의도순복음교회 관련 자료로 추정되는 최근 2년간 교인정보 약 96만건과 헌금 기록 약 33만건이 발견됐다.
여기에 전자결재 문서 약 6만8000건, 내부 메신저 대화 1만4706건도 포함된 것으로 나타났다. 전체 유출 자료의 규모는 약 47.3GB에 이른다.
사랑의교회 역시 공격 대상이 됐다. 공격자들은 사전에 확보한 것으로 보이는 계정 정보로 그룹웨어 서버에 접속했고, 시스템 취약점을 악용해 관리자급 계정을 손에 넣은 것으로 분석됐다. 이들은 통합 로그인(SSO)을 통해 ERP까지 접근 영역을 확대한 정황도 포착됐다.
 기사의 이해를 돕기 위한 자료 사진 / GettyimagesBank
공격자 서버에서는 사랑의교회 교인 약 8만9000명의 정보와 임직원 286명의 정보가 발견됐다. 이들 정보에는 이름, 주소, 전화번호 등 개인정보가 담긴 것으로 전해졌다.
이번 공격에서는 해외 종교 플랫폼 해킹과 국내 교회 공격 간의 연결 고리도 발견됐다. 미국의 한 종교 콘텐츠·스트리밍 서비스 침해 과정에서 확보된 외부 저장 서버 관리자 계정이 국내 교회 자료를 저장하거나 전송하는 데 사용된 흔적이 확인됐다. 해당 계정이나 공격 인프라가 국내 교회를 노린 추가 공격에 활용됐을 가능성이 제기된다.
두 교회는 관계기관에 사실을 신고하고 피해 규모 파악에 나섰다. 여의도순복음교회는 입장문에서 "한국인터넷진흥원(KISA)으로부터 최근 교회 정보시스템과 관련한 개인정보 유출 의심 정황을 통보받았다"며 "관계기관 및 보안 전문가와 함께 정확한 사실관계를 확인하고 있다"고 했다.
사랑의교회는 개인정보 유출 가능성을 확인한 직후 비상대책 태스크포스(TF)를 꾸리고 관계기관에 신고를 마쳤다. 현재 정확한 피해 경위를 조사하는 한편 추가 피해를 차단하기 위한 조치를 진행 중이다.